
SCS評価制度への対応
SCS評価制度とは?
SCS=Supply Chain(Cyber) Security
(サプライチェーンセキュリティ)
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」であり、経済産業省が推進する、企業間のサプライチェーン全体でサイバーセキュリティ対策の実施状況を可視化・評価するための仕組みです。この仕組みの中で基準を設けることによって、企業全体のサイバーセキュリティ対策レベルを底上げしようという意図があります。
なぜサプライチェーンの評価が必要か?
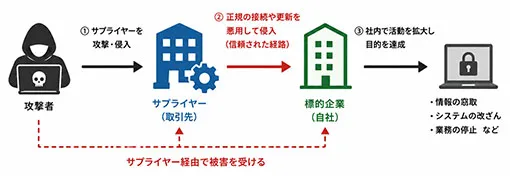
近年は、セキュリティ対策が比較的弱い取引先を踏み台にした攻撃(サプライチェーン攻撃)が増加しており、その対策が重要視されています。自社だけが頑張って対策をしても、それでは足りないという事例が増えています。
★の登録による発注側や受注側のメリットは?
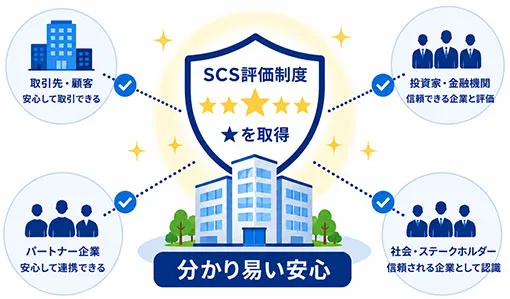
取組み自体はサイバーセキュリティの強度を上げることができるというメリットがありますが、★登録のメリットはサプライヤー評価選定の簡略化にあります。★の有無と★の数での評価は非常に簡単で分かり易いです。
評価とは?
★3・★4・★5の3段階で評価され、それぞれ具体的な要求事項・評価基準が設けられています。
※2026年5月現在、★3と★4の基準は公開されていますが、★5は検討中です。
| ★3 | ★4 | ★5 | |
|---|---|---|---|
| 要求事項数 ※IPA準拠 | 26項目 | 43項目 | 検討中 |
| 位置づけ | 最低限実装すべき対策 | 標準的に目指すべき対策 | より高度な対策 | 評価の仕組み | 自己宣言 (但し専門家の確認が必要) | 第三者評価+技術検証 | 検討中 | 有効期間 | 1年 | 3年 | 検討中 |
※ ★4の登録を維持するために、毎年1回評価と検証を受ける必要があるか、それとも3年に1回で良いのか等頻度については、2026年7月時点で公表されていません。
【参考】★1と★2とは?
★1と★2は、SCS評価制度ではなく、「SECURITY ACTION」という制度に設けられており、★3よりも初歩的な基準となっています。(IPAのSECURITY ACTION特設ページ)
「サイバーセキュリティリスク対応に全く手を付けられていない」「そもそも、サイバーセキュリティリスク対応以前に情報セキュリティリスク対応にも全くの手付かず」といった場合は、★1や★2から始めてもよいかもしれません。
評価基準
評価制度の詳細は、独立行政法人情報処理推進機構(IPA)ホームページ「情報セキュリティ」よりご確認ください。
自己宣言とは?専門家による確認とは?
ここでいう自己宣言は、例えばISO認証やプライバシーマーク監査機関などの第三者による評価を受ける必要が無いものとお考えください。自身の判断で宣言していただくことになります。
但し、自己宣言のみだと客観性が全く無いため、専門家の確認が必要という条件があり、不適合が発見された場合は、専門家の了承を得る必要があります。
なお、「専門家」とは、情報処理安全確保支援士、公認情報セキュリティ監査人、ISMSの主任審査員等一定の条件を満たした者が所定の研修を受講することでなれるものとされていますが、2026年7月時点で詳細な条件は未定です。
また、条件さえ満たせば、専門家は社内の人員でも可となります。
第三者評価とは?
第三者評価や確認とは、ISO認証やプライバシーマークと同様に監査機関などの第三者による評価や確認を意味し、①提出書類の確認(★3と★4共通)②実地審査(★4のみ)③技術検証(★4のみ)で構成されています。なお、①②③いずれも所要時間は1~2日と予定されています。
技術検証とは?
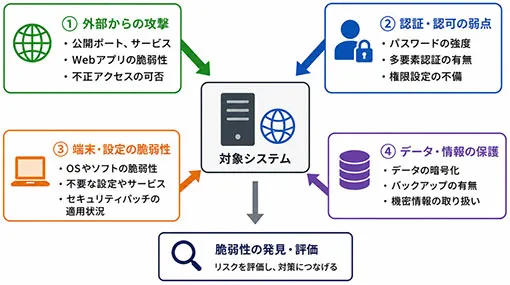
技術検証は2026年7月時点においては詳細不明ですが、前述の第三者評価を行う機関が実施することもあれば、技術検証のみ他の機関が行うこともあるとされています。具体的には「対象組織のルーター等インターネットから侵入されやすい入口に脆弱性検査を実施する」とされていますが、同等の脆弱性診断を実施した結果を提出することで要件を満たすことができる可能性も検討されているようです。
★3?★4?それとも?
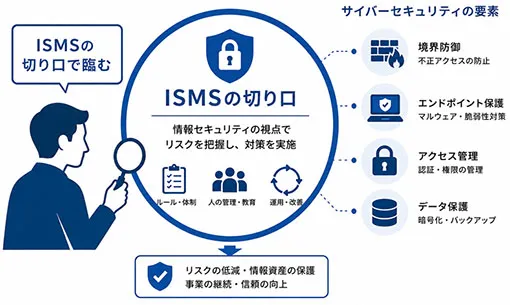
それでは、★3に取り組むべきでしょうか?それとも★4に取り組むべきでしょうか?★4のほうが要求が多く、第三者評価も必要なので信頼性は高いのは間違いありませんが、注意したいのは、★3、★4いずれもサイバーセキュリティリスクにフォーカスしているという点です。したがって、顧客の要求がサイバーセキュリティリスク以外の情報セキュリティリスク対応にもまたがる場合、★4であってもそれだけでは顧客要求を満たしきることができない可能性があります。
いつから準備する?
制度の運用開始は、2026年度下期(2026年10月から2027年3月)とされており、おそらく2027年2月~3月頃になると見込まれています。そのため、★3や★4の登録をすることができるのはその後になります。
ただし、要求されている内容は実際のサイバーセキュリティリスク対応において有意義であるため、登録するしないは別として要求に対応する取組みを始める価値はあります。
例えば、既にISMS等に取り組まれている組織は、SCSの要求とのGAPを分析し、そのGAPを埋める取組みを始めてはいかがでしょうか。
取組みパターン
| 1 | まだ何もできていない、もしくは、イチからやり直したい | いきなりSCSに取り組んでもよいのですが、より簡単なセキュリティアクションの取組みから始めてステップアップするという選択肢もあります。従業員に「いきなり難しいことを言ってもなかなか伝わらないだろう」というような場合はご検討の余地があります。 |
|---|---|---|
| 2 | ある程度ルールや手順は整備し、対策も実装している | 念のために、紙媒体の情報セキュリティリスクなどサイバーセキュリティリスク以外の対応も顧客などから要求されているか確認しましょう。その上でお取組みになるのであれば、現状とSCS要求事項のGAPを特定・分析し、不足があればそのGAPを埋めていきましょう。 |
| 3 | ISMS認証取得済み | 現状とSCS要求事項のGAPを特定・分析し、不足があればそのGAPを埋めていきましょう。 |
GAPを埋めるとは?
GAPとは、既存の内部規程や手順、実装している管理策(対策)等とSCS要求事項との差分であり、足りない部分です。その足りない部分を埋めていくわけですが、例えば、パスワードの文字数が足りなければ増やすといった具合です。
まずは、何がどれくらい足りないのか把握することから始めましょう。
取組みの流れ

STEP1-① : GAP分析
まずは、現状とSCS要求事項を比較し、満たすことができていない要求事項を特定し、どの程度満たしているのか、満たせていないのか(所謂GAPです)を分析しましょう。
【主な確認対象】
- 内部規程、手順、記録様式等の文書
- 実装している管理策(導入しているソリューションや設備環境を含む)
- ネットワーク構成
- 組織体制 etc.
⇒ 弊社で支援させていただく場合は、聞き取り調査や文書の確認によりGAPを特定・分析し、報告します。通常は、SCSの要求事項と現状を比較した、所謂マッピング文書で報告します。
STEP1-② : 計画
GAP分析の結果をふまえ、SCSの要求に対応するための計画を検討しましょう。
【計画の内容例】
- どのルールや手順を改定するか
- どのようなルールや手順を新たに設けるか
- どの記録様式を改定するか
- 新たなソリューションを導入するか
⇒ 弊社で支援させていただく場合は、前頁の分析結果をふまえて計画案を作成します。 通常は前頁の分析結果に付記する形で案を提供します。
STEP2-① : 文書改定・策定
策定した計画の内容に沿って、既存文書の改定案・新たな文書案を策定しましょう。
【検討するルールや手順の例】
- 役割や責任、連絡方法
- 機密情報の定義や取扱方法
- 供給者との契約終了時の情報返還や権限の削除ルール
- 外部サービスを利用する際のセキュリティ要件
- 機器やソフトの導入設置手順、ネットワークへの接続やパッチの適用ルール etc.
⇒ 弊社で支援させていただく場合は、文書改定案や新規文書の案を策定します。また、文書案の内容を読み合わせ、ルールや手順等の内容を検討して調整します。並行してSCSの要求事項について解説します。
STEP2-② : セキュリティ実装
STEP1の②で策定した計画の内容と、STEP2-①で改定・策定した文書(ルールや手順等)に沿って、管理策を実装しましょう。
【実装する管理策の例】
- サーバー等ストレージの物理的整備
- 不要なプロトコルの無効化
- 多要素認証の導入
- ネットワークへの侵入検知の仕組みの導入 etc.
⇒ 弊社で支援させていただく場合は、実装のための助言を提供します。また、一部の管理策については、ご要望に応じてソリューションを紹介させていただきます。
その他支援
従業者教育(教育資料提供、集合研修、eラーニング等)
策定したルールや手順を突合したSCS要求事項の解説や、サイバーセキュリティに関する啓発のための教育研修を実地もしくはオンラインで実施します。eラーニング形式での実施も承ります。なお、インシデント対応手順の周知については、資料の配付のみでは足りないとされています。
外部監査
制度上、各種点検は要求されていますが、監査という立て付けの要求はありません。したがいまして、制度上の要求事項・評価基準とは別に内部監査ではなく、第三者の立場で監査を実施し、結果を報告するとお考えください。なお、内部監査という立て付けでの支援も承ります。
SCS評価制度よくあるご質問FAQ
- Q. SCS評価制度の評価や確認は誰が審査するのでしょうか?
-
2026年6月時点で第三者評価を行うための要件(評価機関になるための要件)と技術検証を行うための要件(技術検証事業者になるための要件)は公表されていません。2026年8月頃公表予定とされているのでお待ちください。
- Q. SCS評価制度は、どのような組織が対象ですか?
-
現時点では対象を限定するという話は聞いておりません。遍く全ての組織が対象と考えられます。
ご相談やお見積りは、下記の電話番号、
もしくはメールフォームにて承っております。
お気軽にご相談ください。

受付時間:平日 9:00~18:00